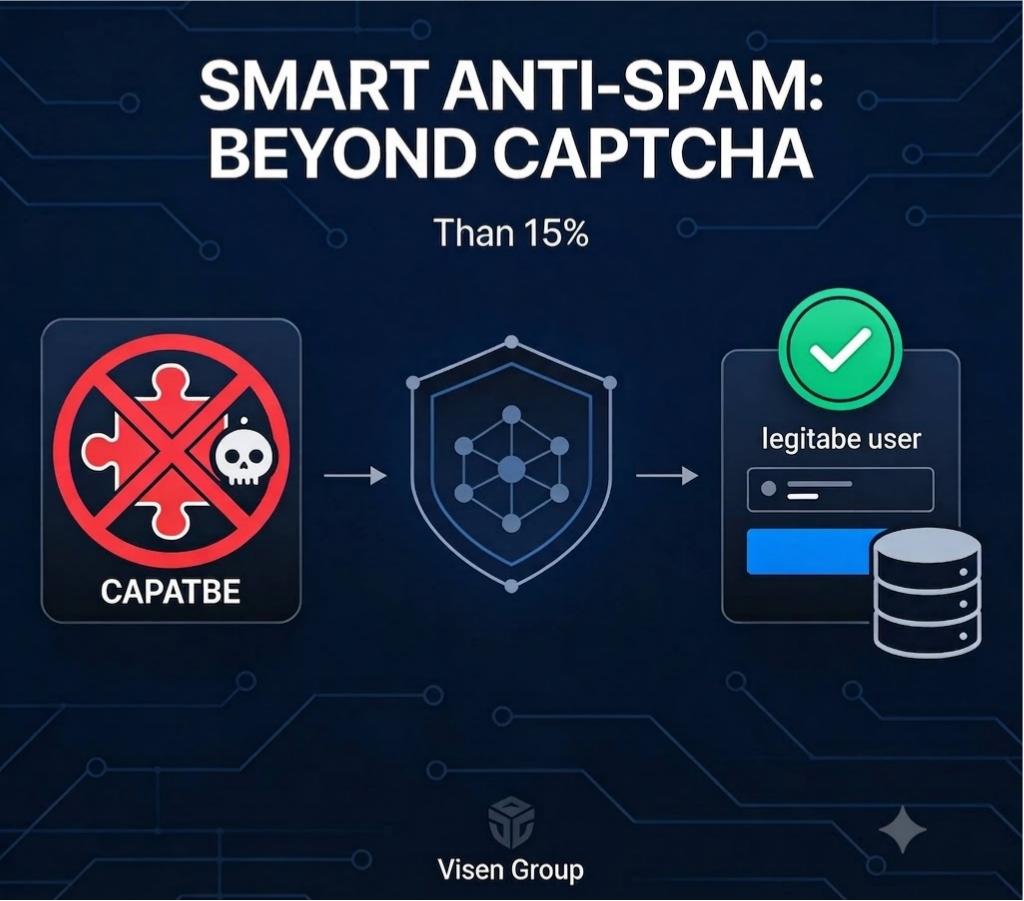
Chẳng có gì phá hỏng trải nghiệm người dùng nhanh bằng việc bắt họ ngồi chọn từng ô “đèn giao thông”, “xe buýt” hay gõ những ký tự uốn éo mờ tịt chỉ để gửi một biểu mẫu đăng ký tư vấn.
CAPTCHA truyền thống từng là bức tường phòng thủ vững chắc để chặn bot spam. Nhưng theo thời gian, các bot tự động ngày nay đã dùng mô hình thị giác AI để giải mã ảnh nhanh hơn cả mắt thường, trong khi khách mua hàng thật lại phát bực vì giải sai và bỏ sang website đối thủ.
Bài viết này tổng hợp 5 kỹ thuật chặn spam form hiệu quả, giữ tỷ lệ chuyển đổi cao mà không làm phiền lòng khách truy cập một giây nào.
1. Kỹ thuật Honeypot: Cái bẫy ngọt ngào cho bot
Honeypot (hũ mật) là phương pháp chặn spam form cổ điển nhưng vẫn hiệu quả đến khó tin với hầu hết các bot cào dữ liệu thông thường.
Nguyên lý hoạt động rất đơn giản:
- Bạn thêm vào form một trường nhập liệu ẩn, đặt tên thật bình thường như
website_urlhoặccompany_phone. - Ẩn trường này đi bằng CSS (ví dụ
display: none;hoặc đẩy vị trí ra ngoài khung nhìn màn hình) để người dùng thật hoàn toàn không thấy và không gõ chữ vào. - Khi có bot tự động ghé thăm, công cụ quét mã HTML của bot sẽ tự động điền giá trị vào tất cả các ô input mà nó thấy.
- Phía máy chủ khi nhận dữ liệu, nếu thấy ô
website_urlcó chứa nội dung thì lập tức từ chối yêu cầu mà không lưu vào cơ sở dữ liệu.
Kỹ thuật này hoàn toàn vô hình với khách hàng, tiết kiệm tài nguyên máy chủ và không yêu cầu gọi API ra bên thứ ba.
2. Kiểm tra khoảng thời gian gửi form (Time-gate Analysis)
Một người dùng bình thường cần đọc tiêu đề, nhấp chuột vào ô nhập tên, gõ số điện thoại, viết nội dung lời nhắn và bấm nút “Gửi”. Toàn bộ quá trình này thường mất tối thiểu từ 5 đến 10 giây.
Ngược lại, các mã bot tự động thường mở kết nối, tự động chèn giá trị vào các thẻ và bấm gửi ngay trong vòng dưới 1 giây.
Cách triển khai:
- Khi render form, đính kèm một dấu thời gian (timestamp) được mã hóa hoặc một token có thời gian khởi tạo.
- Lúc máy chủ nhận được yêu cầu
POST, lấy thời điểm hiện tại trừ đi thời điểm tạo form. - Nếu thời gian hoàn tất gửi biểu mẫu nhỏ hơn một ngưỡng an toàn (ví dụ dưới 3 giây), hệ thống sẽ đánh dấu đây là bot và hủy yêu cầu.
3. Chuyển sang Cloudflare Turnstile: Xác thực một chạm trong im lặng
Nếu cần một lớp bảo vệ cấp cao trước các cuộc tấn công spam phân tán quy mô lớn (DDoS vào form), bạn nên loại bỏ reCAPTCHA v2 cũ kỹ và thay bằng Cloudflare Turnstile.
Turnstile hoạt động dựa trên việc phân tích tín hiệu hành vi trình duyệt ngầm mà không yêu cầu người dùng phải giải câu đố:
- Đối với 90% khách hàng thông thường, Turnstile chỉ hiển thị một dấu tích xanh nhẹ nhàng hoặc chạy ngầm hoàn toàn mà không đòi hỏi thao tác bấm chuột.
- Dữ liệu riêng tư của người dùng không bị thu thập cho mục đích quảng cáo như các dịch vụ cũ.
- Cách tích hợp vào frontend và backend cực kỳ nhanh gọn qua một widget JavaScript và một lệnh gọi xác thực token bí mật ở server.
4. Giới hạn tần suất gửi theo IP (Rate Limiting)
Dù form của bạn có kiểm tra kỹ lưỡng đến đâu, việc một địa chỉ IP bắn liên tục hàng trăm yêu cầu trong vài phút vẫn có thể làm nghẽn máy chủ hoặc tràn hòm thư thông báo nội bộ.
- Thiết lập quy tắc giới hạn tần suất gửi biểu mẫu: mỗi địa chỉ IP chỉ được phép gửi tối đa 3 form trong vòng 10 phút.
- Sử dụng bộ nhớ đệm tốc độ cao như Redis để đếm số lần gửi yêu cầu theo khóa địa chỉ IP và gắn thời gian sống (TTL) tương ứng.
- Nếu vượt quá ngưỡng cho phép, trả về mã lỗi
HTTP 429 Too Many Requestsvà yêu cầu khách hàng quay lại sau ít phút.
5. Xác thực định dạng và khử mã độc (Input Sanitization)
Rất nhiều đợt spam biểu mẫu không chỉ nhằm mục đích quảng cáo rác mà còn cố tình chèn các đoạn mã độc XSS hoặc câu lệnh SQL Injection.
- Luôn kiểm tra định dạng số điện thoại theo chuẩn nhà mạng trong nước (10 chữ số, bắt đầu bằng các đầu số hợp lệ).
- Kiểm tra tên miền của địa chỉ email xem có abnr ghi thư điện tử MX thực tế hay không trước khi gửi mã xác nhận.
- Loại bỏ triệt để các thẻ HTML (
<script>,<iframe\>) trong ô nội dung ghi chú trước khi ghi nào ô cơ sở dữ liệu hoặc đẩy thông báo về tin nhắn nội bộ.
Bảo mật và trải nghiệm người dùng không nhất thiết phải triệt tiêu lẫn nhau. Việc lạm dụng những câu đố hình ảnh rắc rối có thể giúp bạn chặn được vài con bot ngô nghê, nhưng cái giá phải trả là đánh mất sự kiên nhẫn của những khách hàng tiềm năng thực sự. Bằng cách kết hợp linh hoạt bẫy ẩn Honeypot, kiểm soát thời gian gửi và xác thực thông minh qua máy chủ biên, bạn hoàn toàn có thể xây dựng một lá chắn vững vàng cho hệ thống mà vẫn giữ luồng trải nghiệm của người dùng mượt mà từ đầu đến cuối.